স্পোর্টস ডেস্ক
প্রকাশ: ৭ অক্টোবর, ২০২৬ ১৭:৫০ অপরাহ্ন | দেখা হয়েছে ৩১ বার
চট্টগ্রাম: প্রযুক্তিগত উৎকর্ষতা যত বাড়ছে, পাল্লা দিয়ে বাড়ছে সাইবার অপরাধও। অনলাইন স্ক্যাম, অচেনা লিংকে চাপ দিয়েই অন্যের মোবাইল পুরোপুরি নিয়ন্ত্রণে।
মুহূর্তেই লিংকে চাপ দেওয়া ব্যক্তি কিছু বুঝে ওঠার আগেই তার অ্যাকাউন্ট থেকে সরিয়ে নেওয়া হচ্ছে টাকা।
সাতকানিয়ার ব্যবসায়ী মো. জামাল উদ্দীনের মোবাইল ফোন হ্যাক করে ব্যাংক একাউন্ট থেকে প্রায় সাড়ে সাত লাখ টাকা হাতিয়ে নেয় প্রতারকরা।
ভুক্তভোগী মো. জামাল উদ্দীন থানায় করা জিডিতে উল্লেখ করেন, ৭ এপ্রিল সন্ধ্যা সাতটার দিকে দোকানে থাকা অবস্থায় তার ব্যবহৃত মোবাইল ফোনে একটি সন্দেহজনক নোটিফিকেশন আসে। বিষয়টিকে গুরুত্ব না দিয়ে বাতিল করলেও কিছুক্ষণ পর মোবাইল স্বয়ংক্রিয়ভাবে আপডেট হতে শুরু করে, যা তার কাছে অস্বাভাবিক মনে হয়।
পরে আপডেট শেষ হলে তিনি লক্ষ্য করেন, মোবাইলের ওপর তার নিয়ন্ত্রণ হারিয়ে গেছে।
এ সময় তার জি-মেইল ও গুগল পাসওয়ার্ড ম্যানেজারে সংরক্ষিত ব্যাংক হিসাব, পিন কোডসহ বিভিন্ন গোপন তথ্য নিয়ে অজ্ঞাতনামা হ্যাকাররা একটি বেসরকারি ব্যাংকের দুটি হিসাব থেকে কয়েক ধাপে মোট ৭ লাখ ৫২ হাজার ৪৫০ টাকা উত্তোলন করে নেয়।
আরেক ভুক্তভোগী সাইফ নাহিদ বাংলানিউজকে বলেন, ‘আমি বিদেশে থাকি। বাবা অসুস্থ থাকায় দেখাশোনার জন্য আল আমিন হোসেন নামের একজনকে দায়িত্ব দেই। জানুয়ারি থেকে সে চাকরিতে যোগ দেয়। ঘটনা শুরু হয় ১১ সেপ্টেম্বর। হঠাৎ দেখলাম, আমার অ্যাকাউন্টে ব্যালেন্স ৮২৫ টাকা। বিষয়টি দেখতে আব্বাকে ফোন দিলাম, কারণ আব্বার মোবাইলেও এক্সেস আছে। উত্তরে তিনি বলেন, জানেন না। পরে দেখি, আলামিনের নম্বরে নগদ ও বিকাশে ট্রানজেকশন হয়েছে। আমি তাকে জিজ্ঞেস করলাম, পুলিশের ভয় দেখালাম। তারপর সে স্বীকার করে- তার ভুল হয়েছে। ট্রানজেকশন করা ১ লাখ ৬৯ হাজার টাকা ফেরত দেয়’।
তিনি আরও বলেন, ১৫ সেপ্টেম্বর আল আমিন আবারও দুটি ট্রানজেকশন করে। একটি ৫ হাজার আরেকটি ৪ হাজার ৯৯৯ টাকা। পরে খুঁজে দেখি, আমার আব্বার ৪ লাখ টাকার একটি এফডিআর ভেঙে সেখান থেকে ১ লাখ ৬৯ হাজার টাকা ফেরত দিয়েছিল সে। তবে ওইদিন রাতেই মিরপুরের ডেল্টা হাসপাতালের পাশের একটি ক্যাশ পয়েন্ট থেকে আরও ৬০ হাজার, ৮০ হাজার ও ২২ হাজার ৫০০ টাকা তুলে নেয়।
বিষয়টি জানতে পেরে তাকে জিজ্ঞেস করি, এই টাকা সে নিয়েছে কি-না। আমার আত্মীয়স্বজন ও এলাকাবাসীকে জানালে তারা আমার বাসায় আসেন। সকালে তার বাবা আসার কথা থাকায় আমরা রাতভর অপেক্ষা করি। এর মধ্যেই ভোর ৬টার দিকে আল আমিন পালিয়ে যায়। পরে তার বাবা আমার আব্বার বিরুদ্ধে অপহরণের মামলা করার হুমকি দেন।
তিনি বলেন, ‘প্রথমে আল আমিন প্রায় ২ লাখ টাকা নেয়। পরে সেই টাকা আড়াল করতে বিভিন্নভাবে আরও ৪ লাখ ২০ হাজার টাকা সরিয়ে নেয়। সব মিলিয়ে প্রায় ৬ লাখ ২০ হাজার টাকা নিয়ে গেছে। এ ঘটনায় থানায় মামলা করেছি’।
সাইবার স্ক্যামিংয়ে টাকা হারিয়েছেন পেশায় ফটো সাংবাদিক হায়দার আলী। তিনি বলেন, ‘গত ২৩ সেপ্টেম্বর মোবাইল স্ক্রলিং করছিলাম। এ সময় ১২ হাজার টাকার একটি রিসিভ মানির ম্যাসেজ আসে। মোবাইলের ইনবক্স চেক করে দেখলাম, কোনো টাকা বা ম্যাসেজ আসেনি। প্রথমে চোখের ভুল ভেবেছি। রাত ১২টায় রিচার্জ করতে গিয়ে ওই মোবাইল ব্যাংকিং একাউন্টের অ্যাপে দেখি- ব্যালেন্স শূন্য। পরে দেখি, আমার কোনো টাকা নেই। ৭০০ টাকা ছিল, লেনদেন ও সিটি ব্যাংকের লোনের অ্যামাউন্ট এক্সেস ছিল ১২ হাজার। পরে চেক করে দেখি, লোনটা আমার অজান্তেই নিয়ে নিয়েছে। আমার কাছে কোনো ওটিপি চায়নি, পিন কোডও আসেনি। পুলিশ বলছে, আমি অনলাইন স্ক্যামের শিকার হয়েছি’।
যেভাবে মোবাইল নিয়ন্ত্রণে নেয় হ্যাকাররা
মোবাইল হ্যাকিংয়ের বিষয়ে কথা হয় একজন প্রযুক্তিবিদের সঙ্গে। তিনি বাংলানিউজকে জানান, হ্যাকিং মূলত অনেকভাবেই করা যায়। তবে বেশিরভাগ ক্ষেত্রে যে মানুষকে টার্গেট করা হয়, তার অসাবধানতার কারণে হ্যাকিংটা করতে পারে। যেমন: লোভনীয় অফার দেখিয়ে কিছু লিংক পাঠানো হয়। পরে লোভে পড়ে ভুক্তভোগী ফিশিং লিংকে ক্লিক করার সঙ্গে সঙ্গে তার পুরো ফোনের এক্সেস চলে যায় হ্যাকারের হাতে।
অনেক সময় লিংকে ক্লিক করার পর একটি অচেনা সফটওয়্যার তাদের মোবাইলে ইনস্টল হয়ে যায়। সেই সফটওয়্যারে সবকিছু নিয়ন্ত্রণ থাকে, কল লিস্ট, গ্যালারি, ডিভাইসের যাবতীয় ব্যাংকিং অ্যাপের এক্সেস দেওয়া থাকে। পরে টার্গেট করা ব্যক্তি তার ব্যাংকিং অ্যাকাউন্টে ঢুকলে তখন পাসওয়ার্ডটি হ্যাকারদের কাছে চলে আসে। এভাবেই প্রতারণাগুলো বেশি হয়। তারা এমন লোভনীয় অফার দিয়ে লিংক পাঠাবে, যা আপনি ক্লিক করতে বাধ্য।
যেভাবে হ্যাকিংয়ের ঝুঁকি কমাবেন
চট্টগ্রাম বিশ্ববিদ্যালয়ের কম্পিউটার সায়েন্স ও ইঞ্জিনিয়ারিং বিভাগের অধ্যাপক প্রফেসর ড. ইকবাল আহমেদ বলেন, সবচেয়ে গুরুত্বপূর্ণ হলো ওয়ান-টাইম পাসওয়ার্ড ভেরিফিকেশন কোড। এগুলো কোনো অবস্থাতেই কারও সঙ্গে শেয়ার করবেন না। ব্যাংক, মোবাইল বা ফাইন্যান্সিয়াল সার্ভিস বা অন্য কোনো কাস্টমার কেয়ার থেকে যদি ফোন দেয়, যাচাই করতে হবে তা সঠিক কি-না। পরিচিত এসএমএস, ম্যাসেঞ্জার, হোয়াটসঅ্যাপে যে কোনো ধরনের লিংকে ক্লিক করা যাবে না। অজানা উৎস থেকে অ্যাপ ইনস্টল করা এড়িয়ে চলতে হবে। বিশেষ করে ‘পুরস্কার পেয়েছেন’, ‘সরকারি ভাতা এসেছে’- এই ধরনের বিভিন্ন প্রতারণামূলক ম্যাসেজ আসে। অনেক সময় ছবি বা ভিডিও থাকে। এমন প্রলোভন বা ভয় দেখিয়ে সব তথ্য হাতিয়ে নিতে পারে প্রতারকরা। অনেকেই মোবাইলে থাকা অ্যাপ আপডেট করে না। নিয়মিত আপডেট রাখতে হবে। পাসওয়ার্ড, পিন বা অন্যান্য সিকিউরিটির পাশাপাশি টু-ফ্যাক্টর অথেনটিকেশনের মতো সিকিউরিটি ব্যবহার করা উচিত।
তিনি আরও বলেন, বর্তমানে সাইবার প্রতারণার একটি বড় অংশ সরাসরি প্রযুক্তিকে ব্যবহার করে হচ্ছে- বিষয়টি তা নয়। এখন মানুষকে কৌশলে বিশ্বাস করিয়ে সব ধরনের তথ্য হাতিয়ে নেওয়া হচ্ছে। এটাকে টেকনিক্যাল ভাষায় সোশ্যাল ইঞ্জিনিয়ারিং বলা হয়। প্রতারকরা অনেক সময় মোবাইল হ্যাক বা সরকারি কোনো প্রতিষ্ঠান বা পরিচিত কোনো ব্যক্তির পরিচয় ব্যবহার করে মোবাইলে ম্যাসেজ দেয়। সেক্ষেত্রে খুব কৌশলে সেটি ব্যবহার করে আমাদের বিশ্বাসযোগ্য করে তোলে। তারপর আমরা আমাদের পিন, ওটিপি শেয়ার করে ফেলি। ফিশিংসহ কাস্টমার কেয়ারের নম্বর, ফেসবুক বা হোয়াটসঅ্যাপের অ্যাকাউন্ট, স্ক্রিন শেয়ারিংসহ আরও বিভিন্ন পদ্ধতি ব্যবহার করে প্রতারণার ফাঁদ পাতা হয়।
সরকারও বাড়িয়েছে নজরদারি
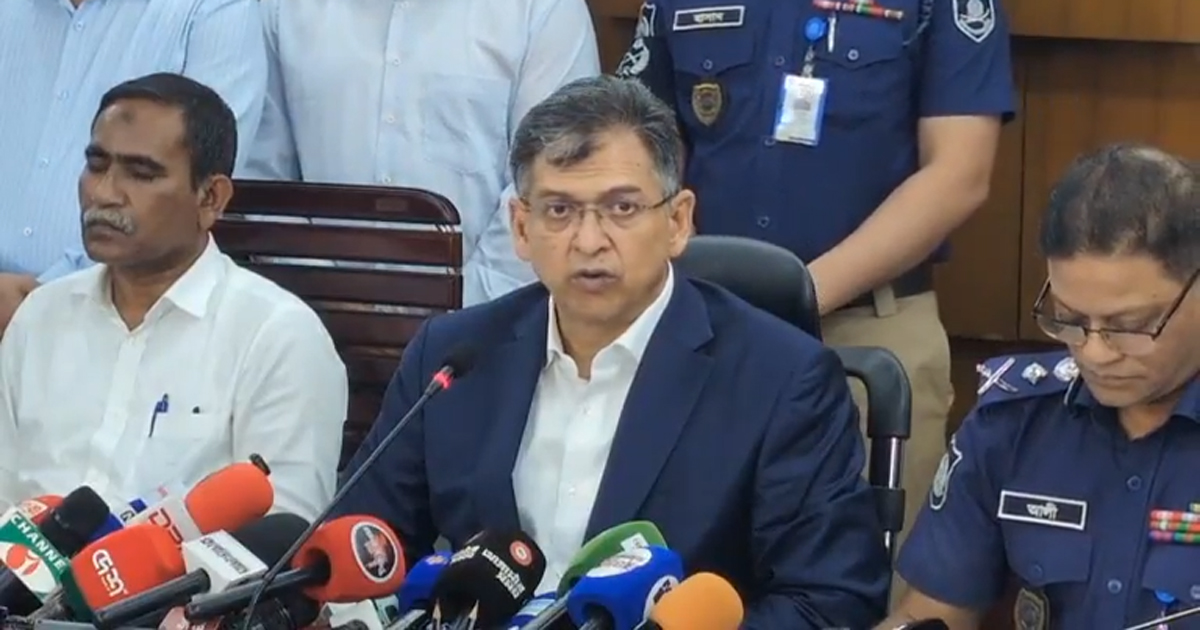
সম্প্রতি এসব ঘটনায় সরকারও নজরদারি বাড়িয়েছে। এআই আর নানাভাবে অনলাইনে মানুষের প্রতারণা ঠেকাতে কাজ করবে বিশেষ ইউনিট। ৪ হাজার ৫৯২ জন জনবল নিয়ে গত ১ অক্টোবর সংস্থাটি যাত্রা শুরু করে।
এ প্রসঙ্গে স্বরাষ্ট্রমন্ত্রী সালাউদ্দিন আহমেদ বলেন, ‘বর্তমানে আর্টিফিশিয়াল ইন্টেলিজেন্সের যুগ। দুনিয়াতে সাইবার রিলেটেড অ্যাক্টিভিটিস বেশি। আগের ওল্ড-স্কুল থট থেকে আমাদের বেরিয়ে আসতে হবে। সাইবার রিলেটেড এই ইউনিট আরও অনেক আগে রেইজ করা উচিত ছিল। আশা করি, আমরা সফলকাম হবো এবং সাইবার সম্পর্কিত সমস্ত অপরাধকে আমরা কমব্যাট করতে পারবো, ফাইট করতে পারবো’।